Kalau kamu baru mendengar nama REA belakangan ini, kamu tidak sendirian. Pertanyaan apa itu REA mendadak ramai di kalangan developer dan kreator sejak awal Oktober 2026, ketika proyek ini viral dan sempat trending di GitHub. Artikel ini menjawab pertanyaan itu dengan tenang, tanpa hype dan tanpa janji berlebihan.
Di sini kamu akan menemukan definisi REA, cara kerjanya, apa saja yang bisa dianalisis, apa yang bukan REA, sampai batasan dan aturan main yang aman. Semua penjelasan mengacu ke README dan dokumen resmi proyeknya yang diakses pada 26 Oktober 2026.
Apa itu REA dalam satu paragraf
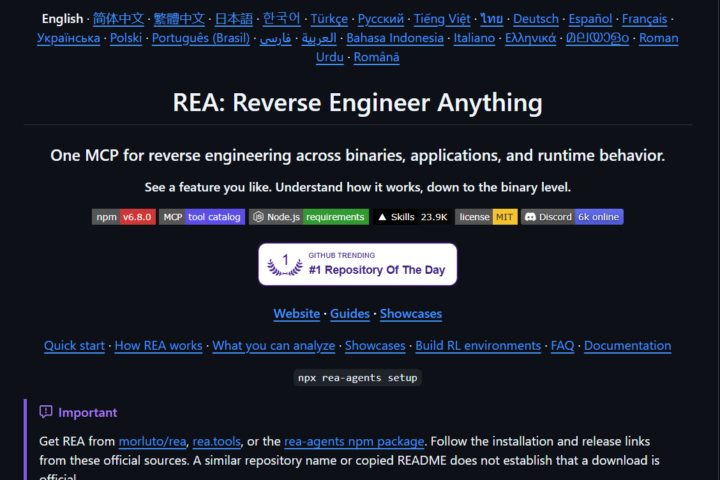
REA adalah singkatan dari Reverse Engineer Anything. Proyek ini adalah MCP server dan CLI dari repositori morluto/rea yang menghubungkan AI agent ke tools reverse engineering. Tagline resminya berbunyi lihat fitur yang kamu suka, lalu pahami cara kerjanya sampai level binary.
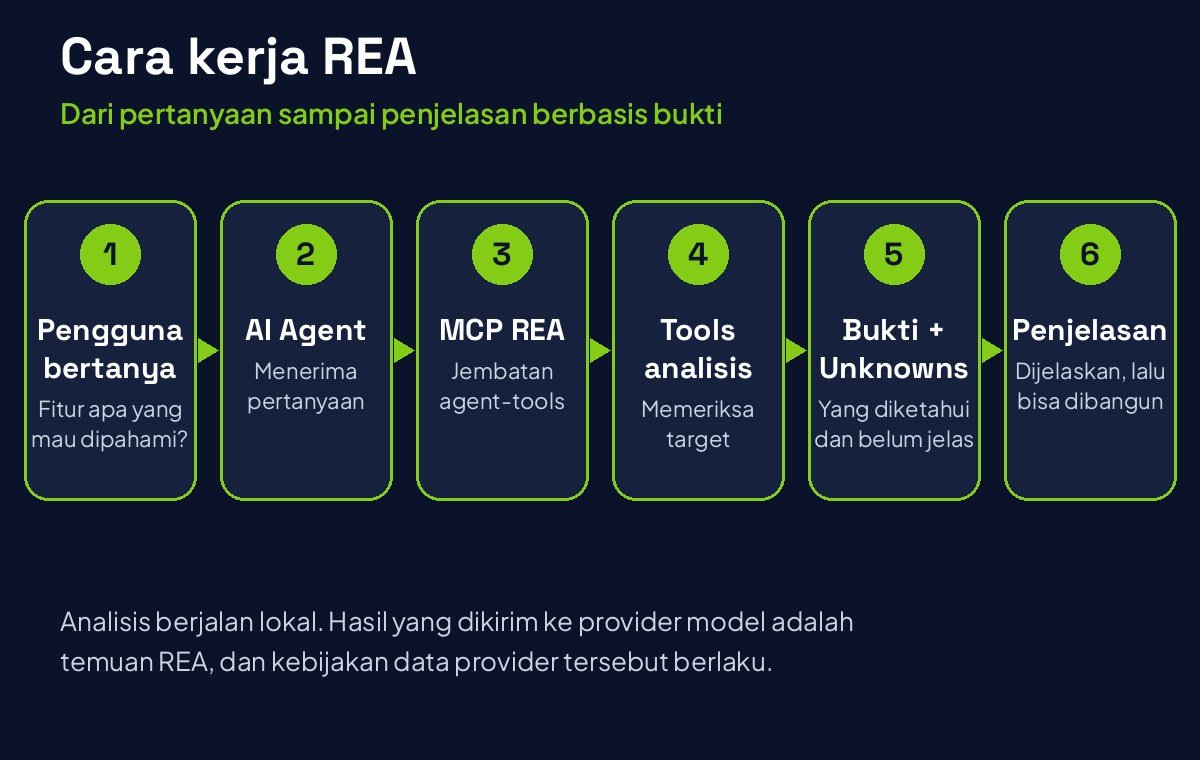
Cara pakainya sederhana secara konsep. Kamu meminta agent menyelidiki satu fitur di sebuah aplikasi, agent memanggil REA, REA memeriksa target itu dengan tools analisis, lalu hasilnya kembali sebagai penjelasan yang disertai bukti. Analisisnya berjalan lokal di mesinmu, dan setiap temuan ikut membawa keterbatasannya, termasuk hal-hal yang tidak diketahui.
REA berlisensi MIT untuk kode yang ditulis proyek itu sendiri, sementara tools pihak ketiga yang dipakai tetap memegang lisensinya masing-masing. Versi yang diuji tim DigitCuan di VM kerja pada 26 Oktober 2026 adalah 6.8.0, dan proyek ini berubah cepat sehingga nomor versi bisa berbeda saat kamu membaca artikel ini.
Kenapa REA mendadak viral
Alasan paling dasar adalah biaya memahami software tertutup mendadak turun. Selama bertahun-tahun, membedah aplikasi tanpa source code butuh keahlian khusus, waktu panjang, dan tools mahal. REA mengemas pekerjaan itu sehingga agent AI bisa membantu sebagian besar prosesnya.
README proyek ini bahkan merayakan capaian 300.000 bintang GitHub di bagian riwayat bintangnya. Artikel ini sengaja tidak mencantumkan angka bintang terkini sebagai fakta, karena angka itu berubah setiap hari. Yang bisa dipastikan adalah proyek ini viral pada awal Oktober 2026 dan sempat menjadi perbincangan di komunitas developer.
Viral bukan berarti semua klaim yang beredar benar. Sebagian konten yang beredar membesar-besarkan REA seolah bisa mengkloning aplikasi apa pun dalam sekali klik. Bagian selanjutnya menjelaskan apa yang sebenarnya terjadi di balik layar, supaya kamu tidak membeli janji itu mentah-mentah. Konteks yang lebih luas soal agen AI bisa kamu baca di artikel era agen AI untuk kreator Indonesia.
Cara kerja REA, langkah demi langkah
Alurnya bisa diringkas menjadi enam langkah. Pertama, pengguna bertanya tentang satu fitur yang ingin dipahami. Kedua, AI agent menerima pertanyaan itu. Ketiga, agent memanggil REA lewat MCP, yaitu protokol standar yang memungkinkan agent memakai tools eksternal.
Keempat, REA memeriksa target dengan tools analisis yang sesuai. Kelima, hasilnya kembali sebagai temuan yang disertai bukti dan hal-hal yang belum diketahui. Keenam, agent memakai temuan itu untuk menjelaskan perilaku fitur tersebut, atau membantu menulis dan menguji implementasi baru.
README memberi satu contoh pertanyaan yang bagus untuk ditiru gayanya. Kamu bisa meminta agent memahami cara kerja pencarian di aplikasi Notes, menunjukkan buktinya, lalu membangun fitur serupa untuk proyekmu. Ganti nama aplikasinya dengan targetmu sendiri, dan tetap minta buktinya ditunjukkan.
REA juga bisa dipakai dari terminal tanpa agent. Perintah seperti analisis aplikasi JavaScript tersedia lewat CLI, dan perintah bantuan menampilkan daftar perintah yang tersedia. Jalur ini cocok kalau kamu hanya butuh hasil pemeriksaan satu target, bukan percakapan panjang dengan agent.
Apa saja yang bisa dianalisis REA
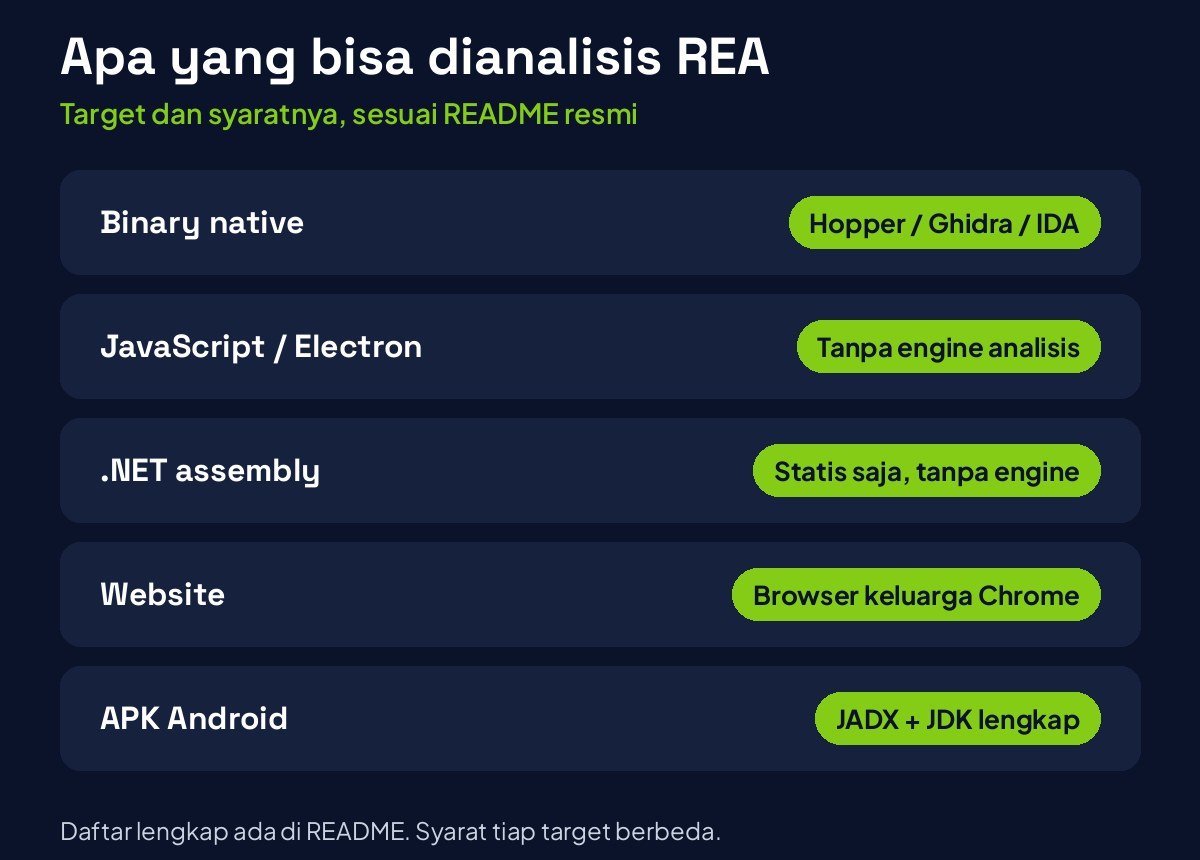
Daftar target REA cukup panjang, dan tiap target punya syarat berbeda. Tabel berikut merangkum lima target yang paling sering ditanyakan, sesuai README resmi.
| Target | Yang dikembalikan | Syarat |
|---|---|---|
| Binary native | Pseudocode, assembly, string, simbol, dan referensi | Hopper, Ghidra, atau IDA |
| Aplikasi JavaScript atau Electron | Modul, import, source map, rute, dan IPC | Tanpa engine analisis |
| Assembly .NET | Metadata, instruksi CIL, dan dependensi native | Statis saja, tanpa engine |
| Website | Struktur halaman, skrip, dan observasi jaringan | Browser keluarga Chrome |
| APK Android | Deklarasi manifest, class, dan method hasil dekompilasi | JADX dan JDK lengkap |
Di luar lima target itu, README mencatat puluhan target lain, mulai dari binary Go dan Rust, artefak model AI, firmware, sampai rekaman paket jaringan. Pesan pentingnya tetap sama, yaitu cek syarat tiap target sebelum mulai, karena tidak semua analisis bisa jalan dengan modal REA saja.
Satu detail yang sering terlewat adalah perbedaan analisis statis dan runtime. Pemeriksaan statis membaca file yang diberikan tanpa menjalankan aplikasinya. Penangkapan runtime justru menjalankan atau berinteraksi dengan target, sehingga bisa mengubah state aplikasi, file, atau akun. Pahami dulu jenis analisis yang kamu minta sebelum menekan tombol jalan.
Apa yang REA bukan
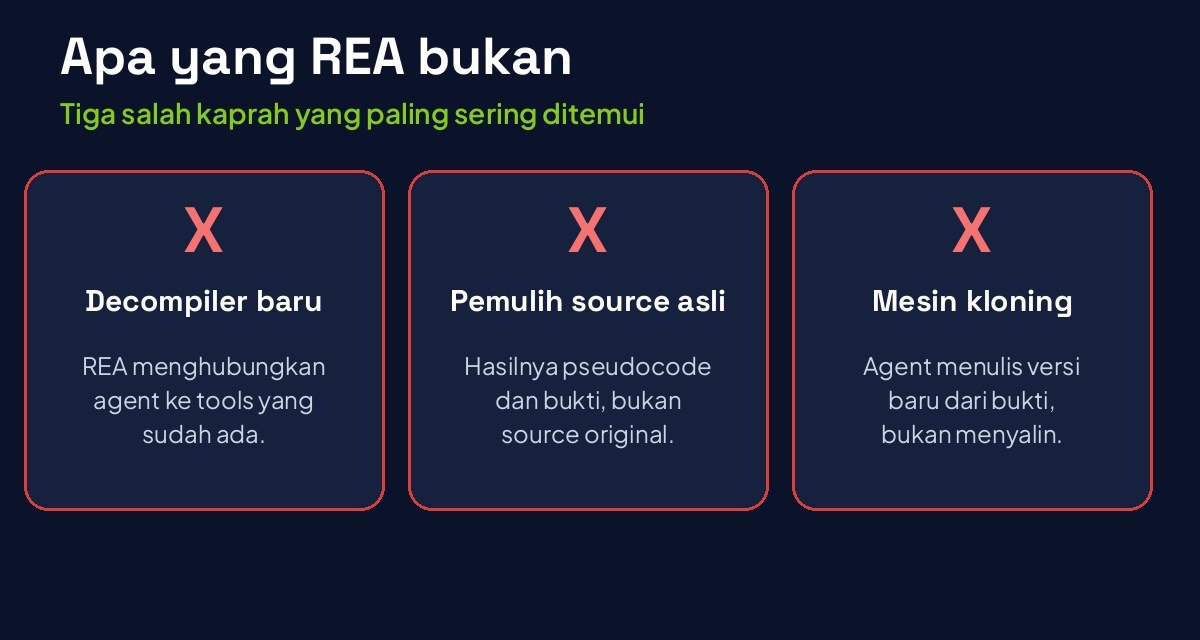
Pertama, REA bukan decompiler baru. REA tidak menggantikan Hopper, Ghidra, atau IDA, melainkan menghubungkan agent ke tools tersebut. Kalau targetmu binary native dan kamu tidak punya satu pun engine itu, analisis dalamnya tidak akan jalan.
Kedua, REA bukan pemulih source code asli. Yang dikembalikan adalah pseudocode, assembly, dan bukti-bukti pendukung, bukan source code original yang ditulis developer aplikasi itu. Agent kemudian menulis implementasi baru berdasarkan bukti, dan implementasi itu tetap harus diuji.
Ketiga, REA bukan mesin kloning otomatis. Meniru perilaku sebuah fitur dari bukti analisis berbeda dengan menyalin kode dan asetnya. Artikel DigitCuan tentang riset kompetitor tanpa menjiplak membahas garis yang sama, yaitu belajar dari kompetitor tanpa mengambil karyanya.
Siapa yang cocok memakai REA
REA paling masuk akal untuk developer yang ingin memahami dependensi atau komponen yang dipakainya, peneliti keamanan yang mengaudit software, dan mahasiswa yang belajar cara kerja software dari bukti nyata. Kreator teknis yang punya proyek sendiri juga bisa memakainya untuk memahami aplikasi buatannya dari sisi yang berbeda.
Sebaliknya, REA kurang cocok kalau kamu hanya mencari hasil instan tanpa mau membaca bukti. Hasil analisis butuh dibaca, diverifikasi, dan diuji sebelum dipakai. Kalau targetmu tidak sah untuk dianalisis, jawaban yang benar adalah tidak menganalisisnya, bukan mencari jalan pintas.
Sebelum memasang tools AI apa pun, ada baiknya kamu membaca dulu panduan cara memilih tools AI sesuai kebutuhan. Prinsipnya sama, yaitu evaluasi dulu sebelum membayar atau menginvestasikan waktu.
Biaya dan syarat teknis
REA sendiri gratis di bawah lisensi MIT. Biaya yang tetap muncul berasal dari tempat lain, yaitu provider model di balik agent yang kamu pakai, dan engine komersial bila targetmu membutuhkannya. Ghidra gratis, sementara Hopper dan IDA adalah produk komersial dengan lisensinya masing-masing.
Syarat teknis menurut README adalah Node.js 22.x minimal 22.23.4, 24.x minimal 24.22.1, atau 26.12.1 ke atas, plus npm. Jalur install resminya adalah perintah setup lewat paket npm rea-agents, yang mendaftarkan MCP server dan instruksi workflow ke agent, lengkap dengan backup konfigurasi lama.
Proyek ini berubah cepat dan rilis baru sering membawa perbaikan bug. Karena itu, anjurkan pin versi saat kamu memakai REA untuk pekerjaan serius, dan perbarui secara berkala lewat perintah update resminya. Jangan memasang dari tautan acak yang mengatasnamakan proyek ini, apa pun janjinya.
Buat gambaran biaya tools AI secara umum, kamu bisa membandingkan dengan daftar tools AI gratis untuk content creator. Polanya mirip, yaitu tools inti gratis, tapi biaya berjalan tetap ada di tempat lain.
Batasan dan risiko yang wajib dipahami
Batasan pertama adalah akurasi. Dokumen disclaimer proyek ini menyatakan dengan jelas bahwa dekompilasi, rekonstruksi, dan analisis berbantuan AI bisa tidak lengkap atau salah. Hasilnya tidak menjamin akurasi, kelengkapan, keamanan, atau kepatuhan hukum, sehingga kesimpulan penting wajib diverifikasi dari buktinya.
Batasan kedua adalah aliran data. REA menganalisis target secara lokal, tetapi agent menerima hasil tools tersebut, dan provider model di balik agent punya kebijakan datanya sendiri. Artinya, temuan analisis bisa mengalir ke provider model, dan kamu perlu membaca kebijakan itu sebelum menganalisis target yang sensitif.
Risiko ketiga adalah salinan palsu. README resmi secara eksplisit memperingatkan bahwa nama repositori yang mirip atau README yang disalin tidak membuktikan sebuah unduhan itu resmi. Sebuah panduan pihak ketiga (Medium, Oktober 2026) mengutip fact-check independen yang menyebut salinan palsu repo ini menyebarkan trojan. Karena itu, unduh REA hanya dari tiga sumber resmi, yaitu repositori morluto/rea, situs rea.tools, dan paket npm rea-agents.
Aturan main yang aman dan legal
Dokumen disclaimer proyek ini membingkai REA untuk riset yang sah, edukasi, CTF, interoperabilitas, preservasi software, serta debugging atau audit software yang kamu miliki atau berizin untuk diperiksa. Bingkai ini berlaku untuk semua versi dan semua jalur distribusi proyek.
Di sisi lain, proyek ini menyatakan tidak mendukung dan tidak akan membantu beberapa hal. Daftarnya mencakup mengakali DRM, pemeriksaan lisensi, atau sistem anti-cheat, membuat cheat game, membobol autentikasi atau proteksi bot pada sistem yang tidak berizin, menyalin software proprietary, dan mengakali kebijakan provider model AI.
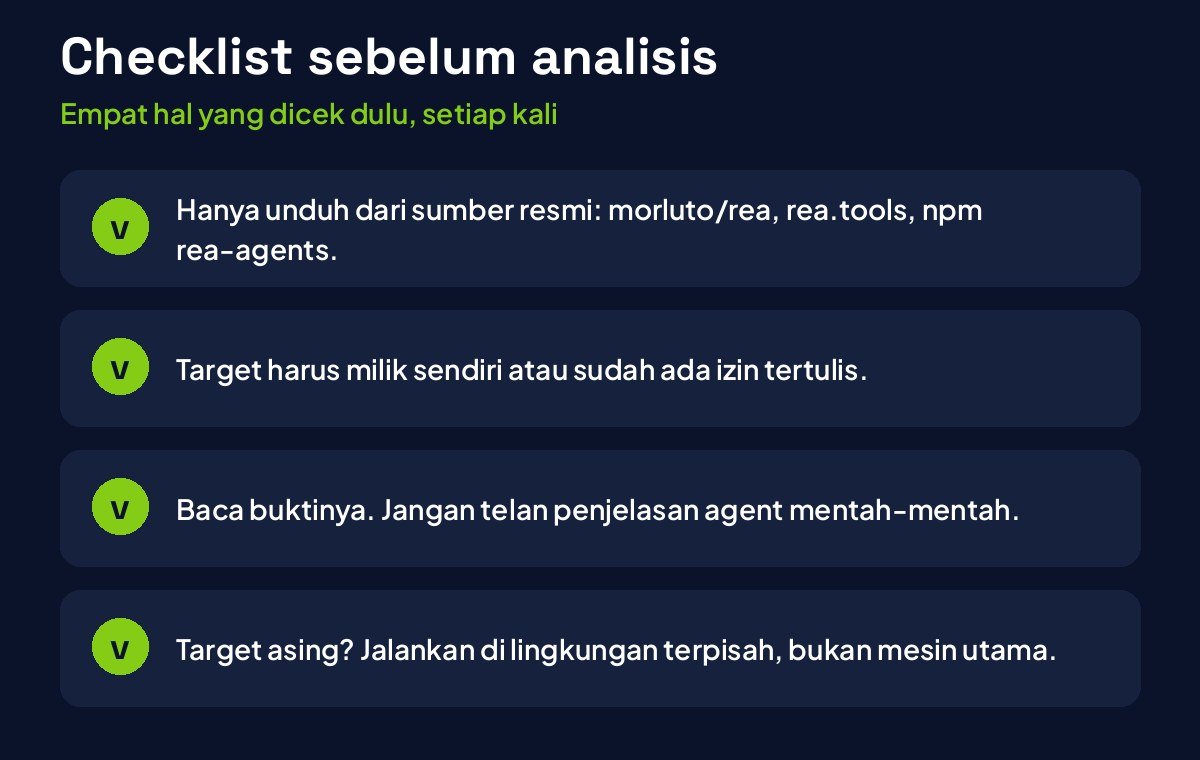
Sebelum analisis apa pun, jalankan checklist ini. Pastikan sumber unduhanmu resmi, pastikan target milikmu sendiri atau sudah ada izin tertulisnya, baca bukti sebelum mempercayai penjelasan agent, dan pakai lingkungan terpisah untuk target yang tidak kamu kenal. Kepemilikan atas sebuah file saja tidak otomatis memberi izin untuk semua operasi atas file itu.
Satu peringatan terakhir dari dokumen yang sama adalah soal tools komersial. REA tidak memberi lisensi, kunci, atau aktivasi apa pun untuk IDA Pro, Hopper, atau JEB. Kamu wajib memperoleh tools itu secara legal beserta hak pakainya, dan salinan bajakan atau kunci curian tidak pernah diizinkan.
Langkah berikutnya
Kalau penjelasan ini membuatmu tertarik, langkah berikutnya adalah artikel lanjutan DigitCuan tentang cara install REA dan studi kasus penggunaannya. Artikel itu akan membahas setup dari nol dan contoh pemakaian nyata yang bisa kamu ikuti.
Sementara itu, pegang satu kalimat ini. REA menurunkan biaya memahami cara kerja software, tetapi tidak menghapus kebutuhan akan bukti, izin, dan nalar. Tools boleh baru, standar kehati-hatian tetap yang lama.
Referensi
README morluto/rea di github.com/morluto/rea, dokumen DISCLAIMER.md di repositori yang sama, situs resmi rea.tools, dan paket npm rea-agents. Semua sumber diakses pada 26 Oktober 2026. Artikel ini adalah panduan berdasarkan riset dokumen resmi, bukan review hasil pengujian langsung oleh penulis.
Catatan penutup: jawaban singkatnya, REA adalah sebuah MCP server dan CLI yang membantu AI agent menganalisis aplikasi tanpa source code. Memahami definisinya saja belum cukup; kamu juga perlu memahami batasan, syarat, dan aturan mainnya. Jadi, sebelum mencoba, pastikan kamu tahu target apa yang boleh dianalisis dan bukti apa yang harus diverifikasi dari setiap hasil analisisnya.
2 Komentar